WordPress beveiligingslek RCE, bijna 63000 pogingen tot hacken in 24 uur
Er is een nieuw, vrij specifiek, beveiligingslek in WordPress gevonden wat actief wordt aangevallen door cybercriminelen. Wordfence, een beveiligingsbedrijf zegt dat er binnen 24 uur bijna 63000 aanvalspogingen zijn geblokkeerd.
Hackers kunnen korte tijd onder specifieke omstandigheden, toegang krijgen tot de server waar je website op draait zonder dat ze hoeven in te loggen. Op 28 oktober 2026 heeft WordPress met versie 7.1.4 de patch uitgebracht.
Wat betekent dit voor jouw WordPress website?
Wat is het WordPress beveiligingslek RCE?
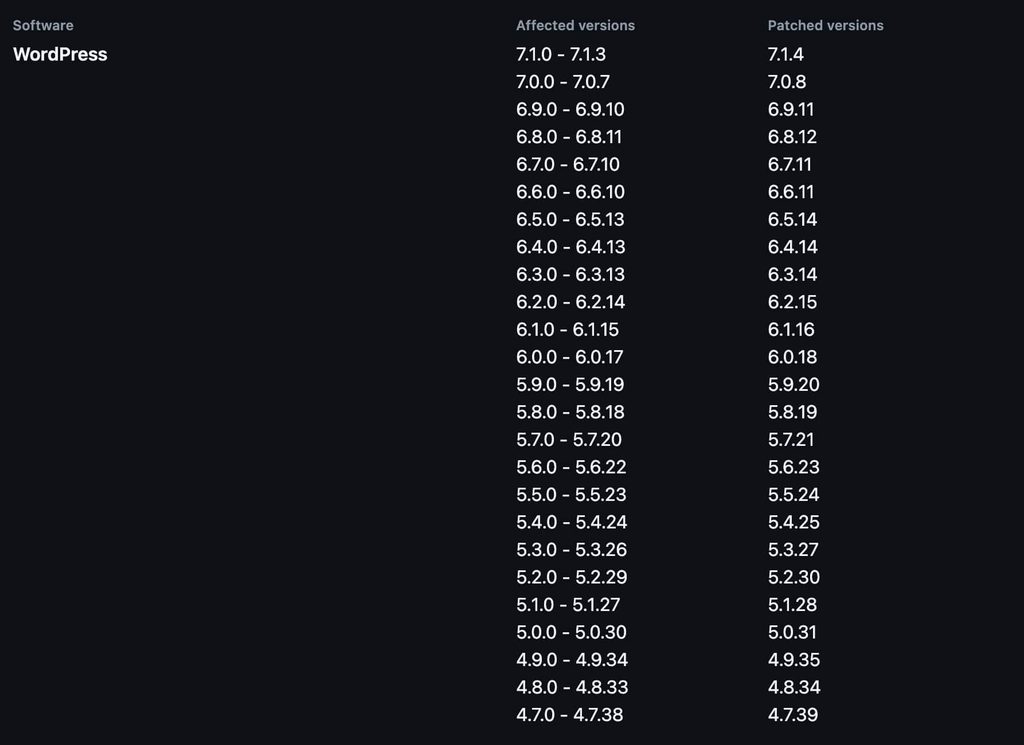
RCE staat voor remote code execution. Het lek bevind zich in het updateproces van WordPress zelf bij WordPress versies 4.7 tot en met 7.1.3.
WordPress heeft voor alle versies (4.7-7.1) een veilige patch uitgegeven, maar update nog niet meteen. Het recent ontdekte lek geeft kwaadwillende personen namelijk de kans om tijdens de korte tijd van het updateproces van je WordPress versie, (malafide) code uit te voeren zonder in te loggen. Een gebruikersnaam of wachtwoord is niet nodig.
Het lek heeft CVE-code CVE-2026-119977 gekregen en scoort een veiligheidsrisico van 8.1 / 10 binnen CVSS 4.0 (hoog). WordPress zelf geeft dit lek een lager veiligheidsrisico omdat de tijd waarbinnen hackers kwaad kunnen doen maar kort is.
Wat maakt beveiligingslek RCE gevaarlijk voor je WordPress website?
De kwetsbaarheid bevindt zich in het update proces van WordPress zelf. Tijdens een core update pakt WordPress de nieuwe bestanden uit in een map met een voorspelbare naam, namelijk wp-content/upgrade/. Daar staat dan een paar seconden een installer file in (setup-config.php). Die file kan iedereen via het web opvragen.
Wanneer een hacker of bot precies op het juiste moment toegang krijgt tot die file, kan deze mogelijk schadelijke code plaatsen of uitvoeren op de server. En dat zonder dat er een gebruikersnaam of wachtwoord nodig is.
Kort nadat de beveiligingsupdates beschikbaar kwamen, begonnen cybercriminelen al actief te zoeken naar WordPress websites die nog niet ge-update waren. Volgens berichtgeving blokkeerde Wordfence binnen 24 uur na het uitkomen van de beveiligingsupdates bijna 63000 pogingen tot aanvallen.
Door geautomatiseerd continu te proberen om de tijdelijke installatiebestanden te bereiken, hopen de criminelen dat ze beet hebben op het moment dat WordPress een update uitvoert. Die kans is niet groot, dat moment is namelijk maar heel kort, maar door het automatische herhalen van de poging ook zeker niet onmogelijk.
Welke versies van WordPress zijn kwetsbaar?
WordPress versie 4.7 tot en met 7.1.3 zijn kwetsbaar. Je kunt controleren welke versie er op jouw website draait via dashboard > updates.
Hoe lossen we het beveiligingslek op?
Oke, WordPress versie 4.7 tot en met 7.1 zijn dus kwetsbaar. Gelukkig heeft WordPress voor alle versies een security update uitgebracht. Voor versie 7.1 lost 7.1.4 dit op. Alleen: het updateproces naar 7.1.4 draait nog op de kwetsbare code. Blokkeer de map daarom eerst en werk de versie daarna pas bij.
Wil je deze update veilig aanpakken? Blokkeer dan eerst toegang tot die map en update je WordPress versie pas daarna.
- Ga op je dashboard in de linkerkolom naar updates. Staat daar al 7.1.4? Dan is de automatische update al doorgevoerd. sla stap 3 over.
- Blokkeer de externe toegang naar de map wp-content/upgrade/. Dit kun je doen door aan je .htaccess file een paar regels toe te voegen. Het wijzigen van de inhoud van je .htaccess file kan voor problemen zorgen. Maak altijd een backup. Ben je hier niet mee bekend, laat het dan over aan een website ontwikkelaar. Weet je wel hoe het moet? Ik deel de code graag met je in een mailtje.
- Werk de WordPress versie bij naar de nieuwste versie met de oplossing voor dit lek.
- Maak je gebruik van een veiligheidslaag zoals WordFence? Laat de website dan scannen.
- controleer ook of er nieuwe gebruikers zijn aangemaakt die je niet herkent
- controleer of er plugins zijn geinstalleerd of andere rare code die je niet herkent
- Kijk in de toegangslog of er malafide IP-adressen zichtbaar zijn.
Vind je verdachte activiteiten? Schakel dan hulp in.
Hoe bescherm je je WordPress website?
- Zorg dat je WordPress website up-to-date is. Hackers maken regelmatig gebruik van kwetsbaarheden in verouderde software.
- Maak regelmatig een backup. Mocht je site gehackt worden, dan kan een recente backup soms van grote waarde zijn.
- Schroef veiligheidsmaatregelen op. Gebruik 2FA op beheeraccounts, stel WAF regels in. WAF = web application firewall. En zorg voor gestandaardiseerd toegangsbeheer.
- Laat je website professioneel onderhouden. Met het structureel onderhouden van je website worden problemen eerder gesignaleerd en veiligheidslekken snel gepatched.
Wat als mijn website al gehackt is?
Heb je het vermoeden dat je WordPress website al is gehackt? Dan is het belangrijk om snel maar vooral ook zorgvuldig te handelen.
Ga niet direct bestanden verwijderen of nieuwe software installeren, je verwijdert misschien belangrijke gegevens om de hack te kunnen analyseren.
Om het professioneel aan te pakken moeten gelekte toegangsgegevens zo snel mogelijk worden ingetrokken en sessies worden beeindigd. Daarna gaat de website in quarantaine en zoeken we naar verdachte activiteit en malafide code.
Voordat de website weer online kan moet uiteraard ook de kwetsbaarheid waardoor de hacker binnenkwam, worden verholpen.
Zijn er persoonsgegevens bij betrokken? Dan moet ook worden onderzocht of er sprake is van een datalek met alle gevolgen van dien.
Heb je zelf een website gemaakt met AI? Bekijk dan ook deze checklist.