PHP2Shell: is jouw WordPress website veilig?
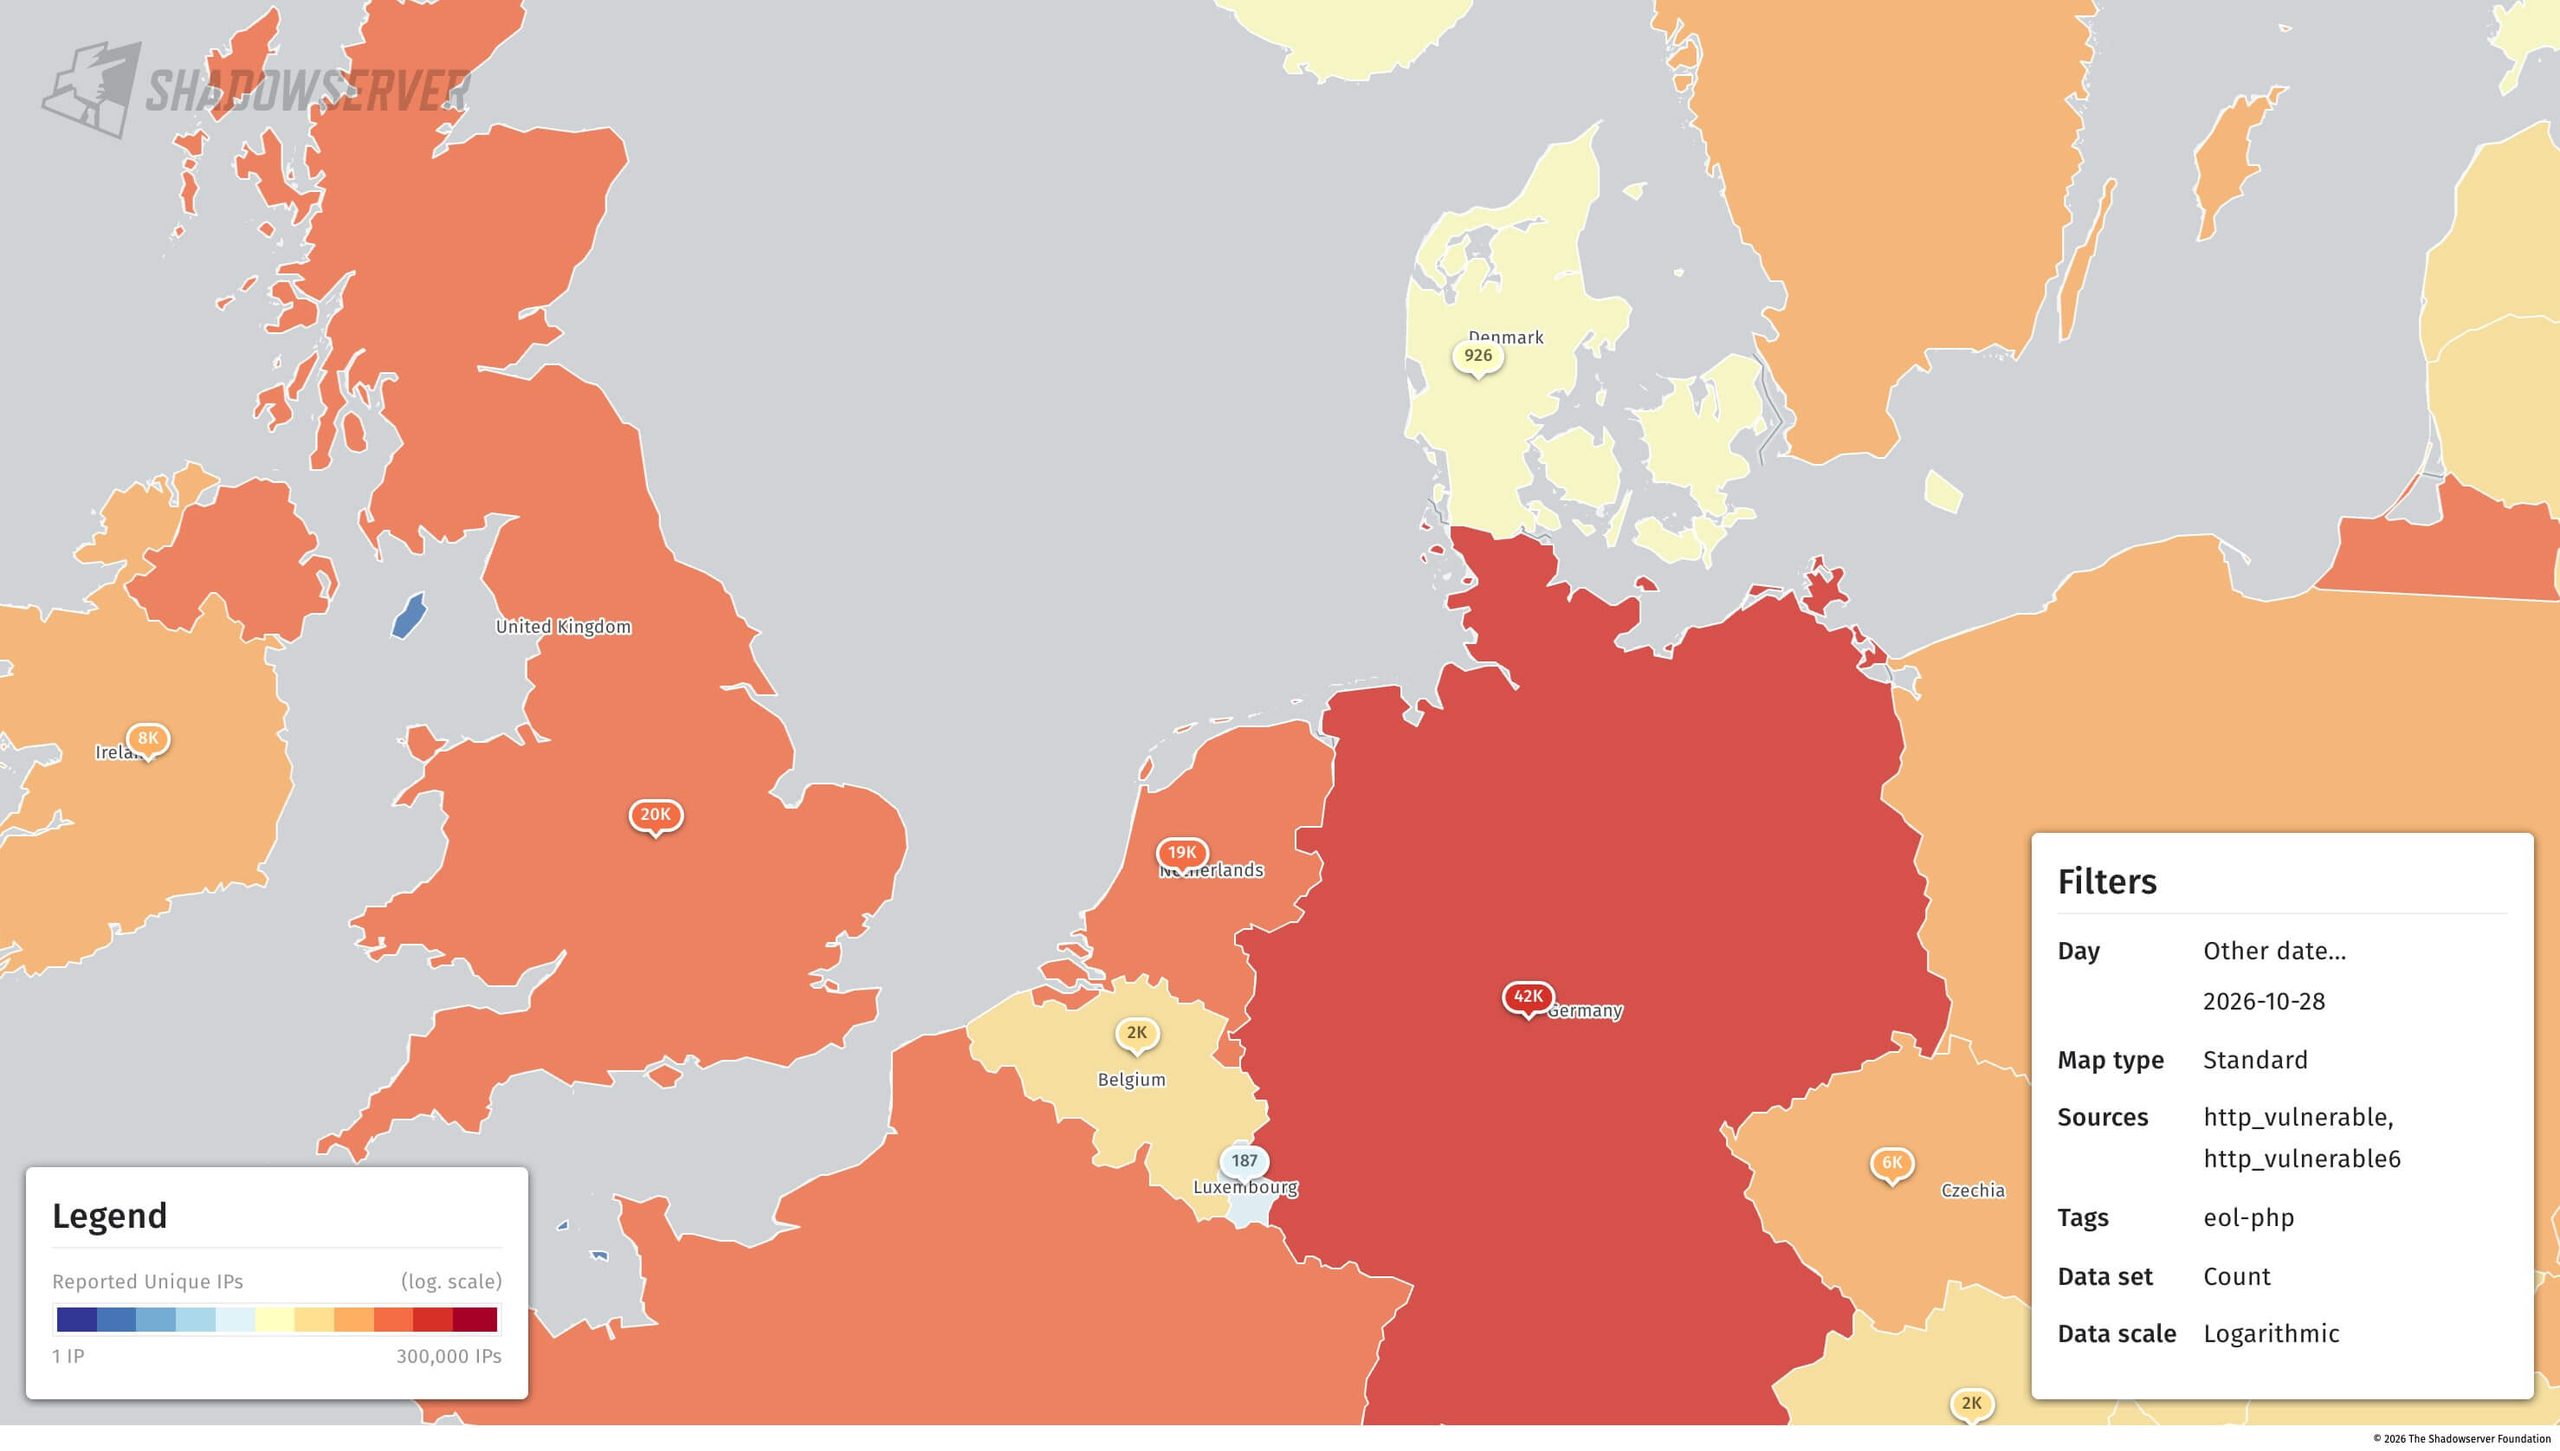
Twee ernstige beveiligingslekken in PHP, een programmeertaal, zorgen wereldwijd voor onveilige websites. Deze kwetsbaarheden staan bekend als PHP2Shell. Zelfs een goed onderhouden WordPress website die alle laatste versies gebruikt is niet beschermd omdat het lek in de programmeertaal zit.
Op 21 oktober 2026 werden deze twee ernstige kwetsbaarheden bekend bij het grote publiek. En we weten dat hackers actief proberen om ze te misbruiken.
Wat betekent dit voor jouw WordPress website of webshop? En misschien nog wel belangrijker: hoe voorkom je dat hackers toegang krijgen tot je website of de server waarop deze draait?
In dit artikel lees je wat PHP2Shell is, waarom het zo gevaarlijk is en wat je vandaag nog kunt doen om je WordPress website veiliger te maken.
Wat is PHP2Shell
Wat is PHP? PHP is een programmeertaal die door ongeveer 70% van alle websites wereldwijd wordt gebruikt. Onder andere door websites die gebruik maken van WordPress, maar ook sites van Drupal en Joomla. En daar blijft het niet bij, zelfs wanneer je een website hebt die niet op PHP draait, gebruiken koppelingen met externe diensten deze taal soms wel. Ook opslagmedia als QNAP maken gebruik van PHP. PHP regelt een groot deel van alles wat er op je website gebeurt.
Onderzoekers hebben twee kwetsbaarheden in PHP ontdekt, samen staan ze bekend als PHP2Shell. Ze kregen beiden een eigen CVE code, een gestandaardiseerde code om publiek bekendgemaakte kwetsbaarheden weer te geven. Zo kan bijvoorbeeld een taalbarrière geen verwarring geven.
- CVE-2026-109618: een fout in de verwerking van een geheugentekort (out-of-memory). Hierdoor kan een beschadiging ontstaan.
- CVE-2026-109619: een fout waardoor PHP-gegevens tussen verzoeken kunnen blijven bestaan.
Hackers kunnen onder bepaalde omstandigheden malafide code uitvoeren of gevoelige informatie uitlezen.
Ook hebben beide kwetsbaarheden een waarde gekregen die aangeeft hoe gevaarlijk ze zijn. Zowel CVE-2026-109618 als CVE-2026-109619 scoort een 9.2 / 10 binnen CVSS 4.0 (kritiek).
Wat maakt PHP2shell gevaarlijk voor je WordPress website?
Veel bedrijven en andere website eigenaren denken dat hun website 100% veilig is zolang de WordPress versie en de plugins of het thema’s automatisch worden bijgewerkt. Helaas is dat bij deze vorm van kwetsbaarheid niet voldoende.
Elke WordPress website draait op de server op PHP. Wanneer er in de versie van PHP waarop de website draait, een ernstig beveiligingslek zit, kan een hacker toch toegang krijgen bij een volledig up-to-date WordPress installatie.
Wat kan een hacker dan met PHP2Shell?
Een succesvolle aanval op je website kan leiden tot:
- Toegang zonder in te loggen. Een aanvaller kan onder bepaalde omstandigheden schadelijke code uitvoeren in je website zonder in te hoeven loggen.
- Gevoelige gegevens niet langer beschermd. Gevoelige informatie zoals inloggegevens kunnen uitlekken. Bij een webshop zijn de gevolgen mogelijk nog groter. klantgegevens en informatie van bestellingen kan worden gelekt.
- Malware verspreiding. Er kunnen malafide bestanden in de website worden geplaatst die spam gaan verspreiden of voor fishing zorgen.
- Financiële en reputatieschade. Wanneer een aanval succesvol is, en je website gaat offline en wordt corrupt, dan zijn de financiële gevolgen soms aanzienlijk. Ook kan er sprake zijn van reputatieschade wanneer klantgegevens op straat komen te liggen.
De PHP2Shell vunerability wordt daadwerkelijk misbruikt
Waar in het begin vooral pogingen tot het misbruiken van de kwetsbaarheden werden gezien, rapporteert het Amerikaanse cybersecurity orgaan CISA op 26 oktober 2026 dat deze kwetsbaarheden daadwerkelijk worden misbruikt.
Welke PHP versies bevatten de kwetsbaarheden?
Of je WordPress website risico loopt door deze onveiligheden hangt af van de PHP versie die je website gebruikt en eventuele beveiligingsupdates die je hostingpartij heeft gedaan.
De PHP organisatie heeft officiële updates uitgebracht voor de volgende versies:
- PHP 8.2 > update met patches = 8.2.35
- PHP 8.3 > update met patches = 8.3.36
- PHP 8.4 > update met patches = 8.4.27
- PHP 8.5 > update met patches = 8.5.12
Controleer dus niet alleen op welke PHP versie je website draait, maar ook of het versienummer klopt.
Draait jouw website op PHP 8.1 of ouder, dan is het dringende advies dit te updaten naar een hogere versie. De PHP organisatie brengt geen veiligheidsupdates voor deze versies meer uit. Soms zijn daar ook aanpassingen in je website voor nodig.
Sommige hosting bedrijven teruggeplaatste beveiligingspatches (backports) voor oudere versies. Daardoor kan een oudere PHP versie in sommige gevallen toch beschermd zijn. Vraag hier expliciet naar bij het bedrijf wat je hosting verzorgt.
Hoe controleer je de PHP versie waarop je WordPress website draait?
Je hoeft gelukkig niet in te loggen op de server om te zien op welke PHP versie je website draait. Volg de volgende stappen:
- Login bij je WordPress website en ga naar je dashboard. > lees hoe.
- Ga in de kolom aan de linkerkant van je dashboard naar Tools > sitediagnose > info > server. Heb je een Nederlandse installatie, dan staat er gereedschap in plaats van tools.
- Bekijk het PHP versienummer en vergelijk dat met de veilige versies hierboven.
Heb je nog een oudere PHP versie, dan is het dringend aan te raden om deze te updaten.
Oudere PHP versie is niet automatisch een hack. Wel een reden om dit te controleren.
Een kwetsbare PHP-versie betekent niet automatisch dat je website ook daadwerkelijk is gehackt.
Wel is het verstandig om een aantal zaken te controleren. Kijk bijvoorbeeld of er gebruikersaccounts zijn aangemaakt die je niet kent, en dan met name van administrators (beheerders in het Nederlands). Het is ook verstandig om te kijken of er bestanden op je website zijn geplaatst of wijzigingen in de database zijn gedaan waarvan je weet dat dit niet de bedoeling was.
Zie je afwijkende patronen of wil je zeker weten dat je website niet is gehackt, een professionele WordPress beveiligingsanalyse kan je helpen om problemen op te sporen die je via je dashboard niet direct kan zien.
Daar help ik bij Bijdrager graag mee.
Hoe bescherm je je WordPress website tegen PHP2Shell en andere kwetsbaarheden?
- Update naar een veilige PHP versie. Maak vooraf een backup van je website en de database. Het updaten van de PHP versie kan namelijk problemen veroorzaken wanneer een stukje code niet compatible is met de nieuwe versie. Controleer of de veilige PHP versie actief is.
- Zorg dat je WordPress website up-to-date is. Ook al maakt dat bij PHP2Shell niet het verschil, het blijft wel heel belangrijk voor de algemene veiligheid van je website. Hackers maken regelmatig gebruik van kwetsbaarheden in verouderde software.
- Maak regelmatig een backup. Mocht je site gehackt worden, dan kan een recente backup soms van grote waarde zijn.
- Schroef veiligheidsmaatregelen op. Gebruik 2FA op beheeraccounts, stel WAF regels in. WAF = web application firewall. En zorg voor gestandaardiseerd toegangsbeheer.Let op, ook met al deze maatregelen in positie moet je nog steeds je PHP versie updaten!
- Laat je website professioneel onderhouden. Met het structureel onderhouden van je website worden problemen eerder gesignaleerd en veiligheidslekken snel gepatched.
Wat als mijn website al gehackt is?
Heb je het vermoeden dat je WordPress website al is gehackt? Dan is het belangrijk om snel maar vooral ook zorgvuldig te handelen.
Ga niet direct bestanden verwijderen of nieuwe software installeren, je verwijdert misschien belangrijke gegevens om de hack te kunnen analyseren.
Om het professioneel aan te pakken moeten gelekte toegangsgegevens zo snel mogelijk worden ingetrokken en sessies worden beeindigd. Daarna gaat de website in quarantaine en zoeken we naar verdachte activiteit en malafide code.
Voordat de website weer online kan moet uiteraard ook de kwetsbaarheid waardoor de hacker binnenkwam, worden verholpen.
Zijn er persoonsgegevens bij betrokken? Dan moet ook worden onderzocht of er sprake is van een datalek met alle gevolgen van dien.
Heb je zelf een website gemaakt met hulp van AI? Bekijk dan ook deze checklist.
Veelgestelde vragen over WordPress veiligheid en PHP2Shell
Wat is PHP2Shell?
PHP2Shell is de naam die twee kritieke kwetsbaarheden in de programmeertaal PHP, die bekend zijn gemaakt op 21 oktober 2026 hebben gekregen. Deze kwetsbaarheden kunnen potentieel leiden tot schadelijke code op de website of het uitlezen van gevoelige data.
Is mijn WordpPress website kwetsbaar?
Dat hangt ervan af op welke PHP versie je website draait. Voor versies PHP 8.2 en hoger zijn beveiligingspatches uitgebracht. Ook een bijgewerkte WordPress website is onveilig met een oudere PHP versie of een recente versie die nog niet van de update is voorzien
Mijn WordPress versie is up-to-date, ben ik veilig?
Nee, ook met een WordPress versie die voorzien is van alle recente updates ben je nog steeds kwetsbaar als de PHP versie niet up-to-date is.
Hoe controleer ik de PHP versie van mijn website?
Login op je website en ga naar tools> site diagnose > info > server.
Hoelang bestaan de kwetsbaarheden van PHP2Shell al?
De kwetsbaarheden zitten al lange tijd in de programmeertaal. Maar tot recent was dat geen probleem omdat niemand ervan wist. Dagelijks worden er in allerlei soorten software lekken gevonden. Maar meestal wordt dit pas naar buiten gebracht als ook de oplossing er al is. In het geval van PHP2Shell werd de kwetsbaarheid bekend terwijl er nog geen oplossing was. Hackers kregen zo de tijd om te proberen misbruik te maken van deze zwakte. Uit voorzorg werden er op 21 oktober 2026 dan ook heel veel websites offline gehaald tot er een oplossing (patch) bekend was.